

企业组网方案怎么选,是很多老板和 IT 在开新分支、上新系统、让员工居家办公时都会碰到的问题。MPLS、SD-WAN、虚拟专用网络、零信任、4G/5G、云上互联、局域网……名词一大堆,供应商各说各的好。其实选型不难,难的是先把自己的需求说清楚。下面先理清需求,再看每种方式的长处和短板,最后给几种常见场景的组合思路。
选企业组网方案之前,先回答五个问题
要连的是哪些地方?
只是办公室内部,还是总部和分支之间、员工和公司之间、公司和云上业务之间?连接对象不同,适合的方式完全不同。
跑的是什么业务?
文件共享、OA、ERP 对稳定要求高但带宽不一定大;视频会议、实时交易对时延和抖动更敏感;偶尔远程查个资料,要求就低得多。
现场有什么网络条件?
有没有固定宽带,有没有公网 IP,能不能布线,是否只能用 4G/5G。很多方案的前提条件就卡在这里。
谁来运维?
有专职网络工程师的企业,和只有一位兼职 IT 的企业,能承受的配置复杂度差别很大。
预算和上线时间?
一次性投入、每月费用、开通周期,三者往往不可兼得,需要提前想清楚哪个优先。
把这五个问题的答案写下来,再看下面的方案,会清楚很多。
7 种常见企业组网方式速览
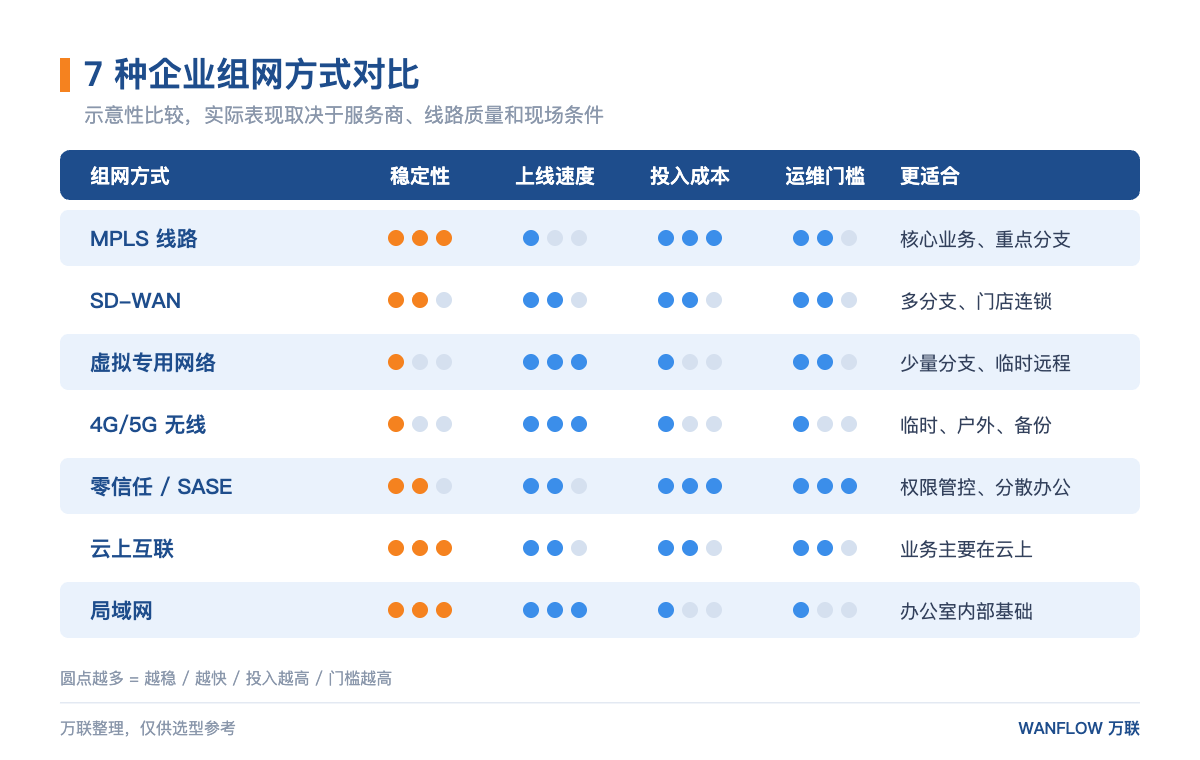
MPLS 线路:稳定可控,但投入高、调整慢
由线路服务方提供的私有网络,数据不走公共互联网,时延和抖动可控,带宽有保障。短板是费用高、开通周期长,扩容和调整都要走流程,分支多、单点人少的企业往往觉得不划算。适合对稳定性要求极高、核心数据需要实时同步的总部与重点分支。
SD-WAN:多条线路统一调度,适合多分支
把控制和转发分开,用软件统一管理宽带、4G/5G、MPLS 线路等多条链路,按应用选路、做负载均衡。部署比传统线路快,管理集中。短板是体验仍取决于底层链路质量,各家服务商能力差异大,选型时要看实测而不是宣传。适合门店连锁、多分支快速扩张的企业。
IPsec / SSL 虚拟专用网络(VPN):成本较低的入门方式
在公共互联网上建加密隧道。IPsec 方式多用于站点之间互联,SSL 方式多用于员工远程接入。优点是便宜、成熟;短板是通常需要一端有可达的公网入口,分支一多配置就复杂,稳定性受公网质量影响。适合分支不多、预算有限,或员工临时远程访问。
4G/5G 无线组网:免布线,适合临时和户外场景
用插卡的路由器或 CPE 联网,通电即用,能覆盖工地、户外点位和临时办公室。短板是带宽和稳定性受信号影响,长期使用流量费用不低。适合临时项目、无人值守点位,也常作为有线网络的备份。
零信任 / SASE:把安全和访问控制做在一起
核心原则是“默认不信任,每次访问都验证”,按人、按设备、按应用授权,常和 SD-WAN、安全网关等能力打包提供。优点是权限精细,适合远程办公比例高的企业;短板是规划和运维门槛高,初期投入也更大。适合对访问权限管控要求严格、员工分散的企业。
云上互联:本地与云上业务直接打通
由云服务商提供的专用接入和跨地域互联服务,让本地机房、分支和云上资源直接互通。优点是访问云上业务稳定;短板是通常局限在单一云平台,线下分支多、位置分散时接入成本会上升。适合核心系统已经部署在公有云的企业。
局域网组网:一切的基础
办公室或园区内部,用交换机划分 VLAN 做部门隔离,用三层设备做跨网段路由和访问控制。这是其他所有方案的地基,内网规划不好,外面接什么都会出问题。
按场景组合,比“选一个最好的”更实际
真实企业很少只用一种方式,更常见的是组合:
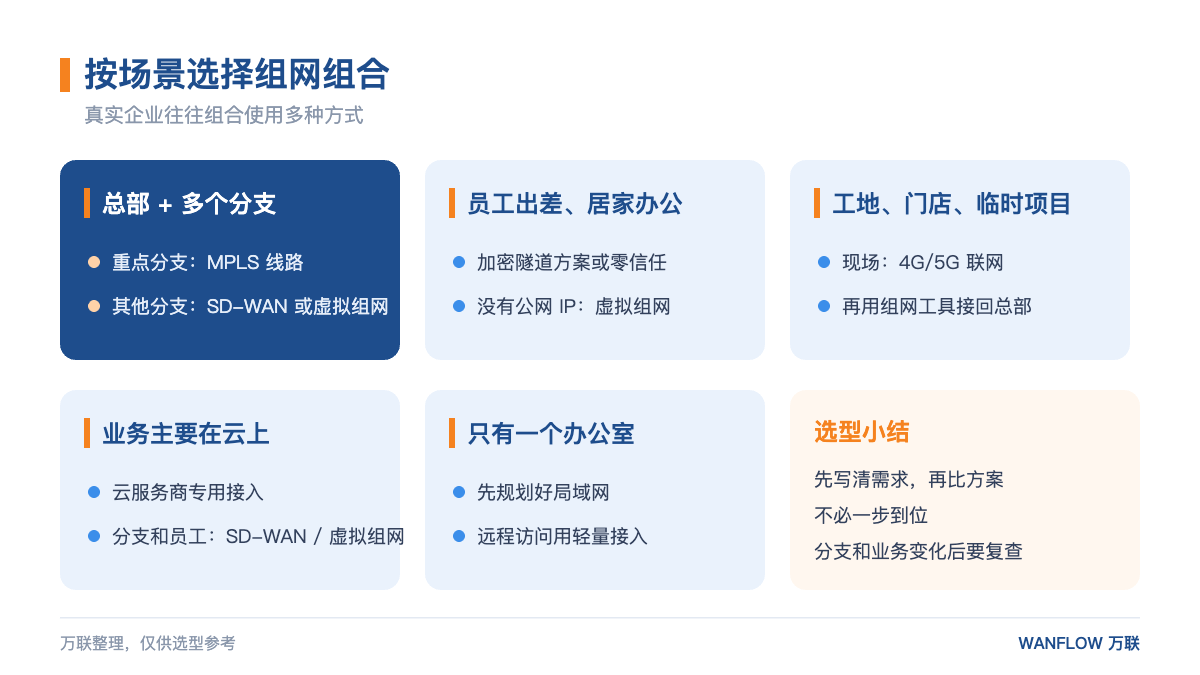
总部加若干分支,主要跑 ERP、OA、文件共享
如果核心业务对稳定性要求极高、预算充足,重点分支可以用 MPLS 线路;其他分支用 SD-WAN 或虚拟组网连接,兼顾成本和管理效率。
员工经常出差、居家办公
员工远程访问公司内部系统,可以用加密隧道方案或零信任方案;如果公司宽带没有公网 IP、不想开放端口,可以考虑不依赖公网入口的虚拟组网。
工地、门店、临时项目多
现场用 4G/5G 联网,再叠加一层组网工具把各点位接回总部,统一管理。
业务主要在云上
用云服务商的专用接入连云上资源,线下分支和员工再用 SD-WAN 或虚拟组网接入。
只有一个办公室
先把局域网规划好,远程访问需求用轻量的远程接入方案解决即可,不必一步到位。
万联云组网适合放在哪里
在上面这些方式里,万联 WANFLOW 云组网属于“不依赖公网入口的虚拟组网”:需要互联的设备各自主动连到云端,组成一个只有经过授权的设备才能加入的虚拟网络,每台设备获得固定的虚拟 IP,彼此像在同一个局域网里一样访问。
它比较适合这些需求:
• 分支或现场没有公网 IP,不想做端口映射;
• 分支多、单个分支人少,希望快速接入、统一管理;
• 员工在外需要访问公司 NAS、ERP、远程桌面等内部资源;
• 工业现场设备需要远程维护。
接入方式有两种:软件组网是在电脑、服务器、手机上安装客户端,终端数量按装了客户端的设备台数计算;Linux(x86_64、aarch64)和 OpenWrt 还可以使用开源 FlowMesh 客户端。硬件组网是部署万联云网关 W1000A 或 W2000,网关下的打印机、监控等设备即可被访问,一台万联云网关(硬件)占 1 份设备授权,其下设备不需要单独授权;工业现场请选择万联云网关 W2000。
需要说明的是,虚拟组网并不能替代所有方案:对时延和稳定性有极致要求的核心链路、园区内部的局域网规划,仍然需要对应的方式来解决。不确定自己的情况适合哪种组合,可以咨询万联客服。
常见问题 FAQ
企业组网方案怎么选,第一步做什么?
先列清楚要连哪些地方、跑哪些业务、现场网络条件、谁来运维和预算,再对照各方案的适用条件筛选。
中小企业一定要上 MPLS 线路吗?
不一定。分支少、业务对时延不敏感的企业,用虚拟专用网络(加密隧道方案)、SD-WAN 或虚拟组网通常就能满足需求。
没有公网 IP,还能做分支互联和远程访问吗?
可以。不依赖公网入口的虚拟组网,比如万联云组网,各端主动接入,没有公网 IP 也能互联。
一家企业可以同时用几种组网方式吗?
可以,而且很常见。比如重点分支用 MPLS 线路,其他分支和远程员工用虚拟组网,现场用 4G/5G 做备份。
万联云组网用于用户自有设备及企业内部系统之间的安全互联,用户需完成实名认证,不提供互联网访问服务,使用需遵守国家相关法律法规。
相关阅读: